影子 AI:员工私用 AI 工具,先封还是登记?
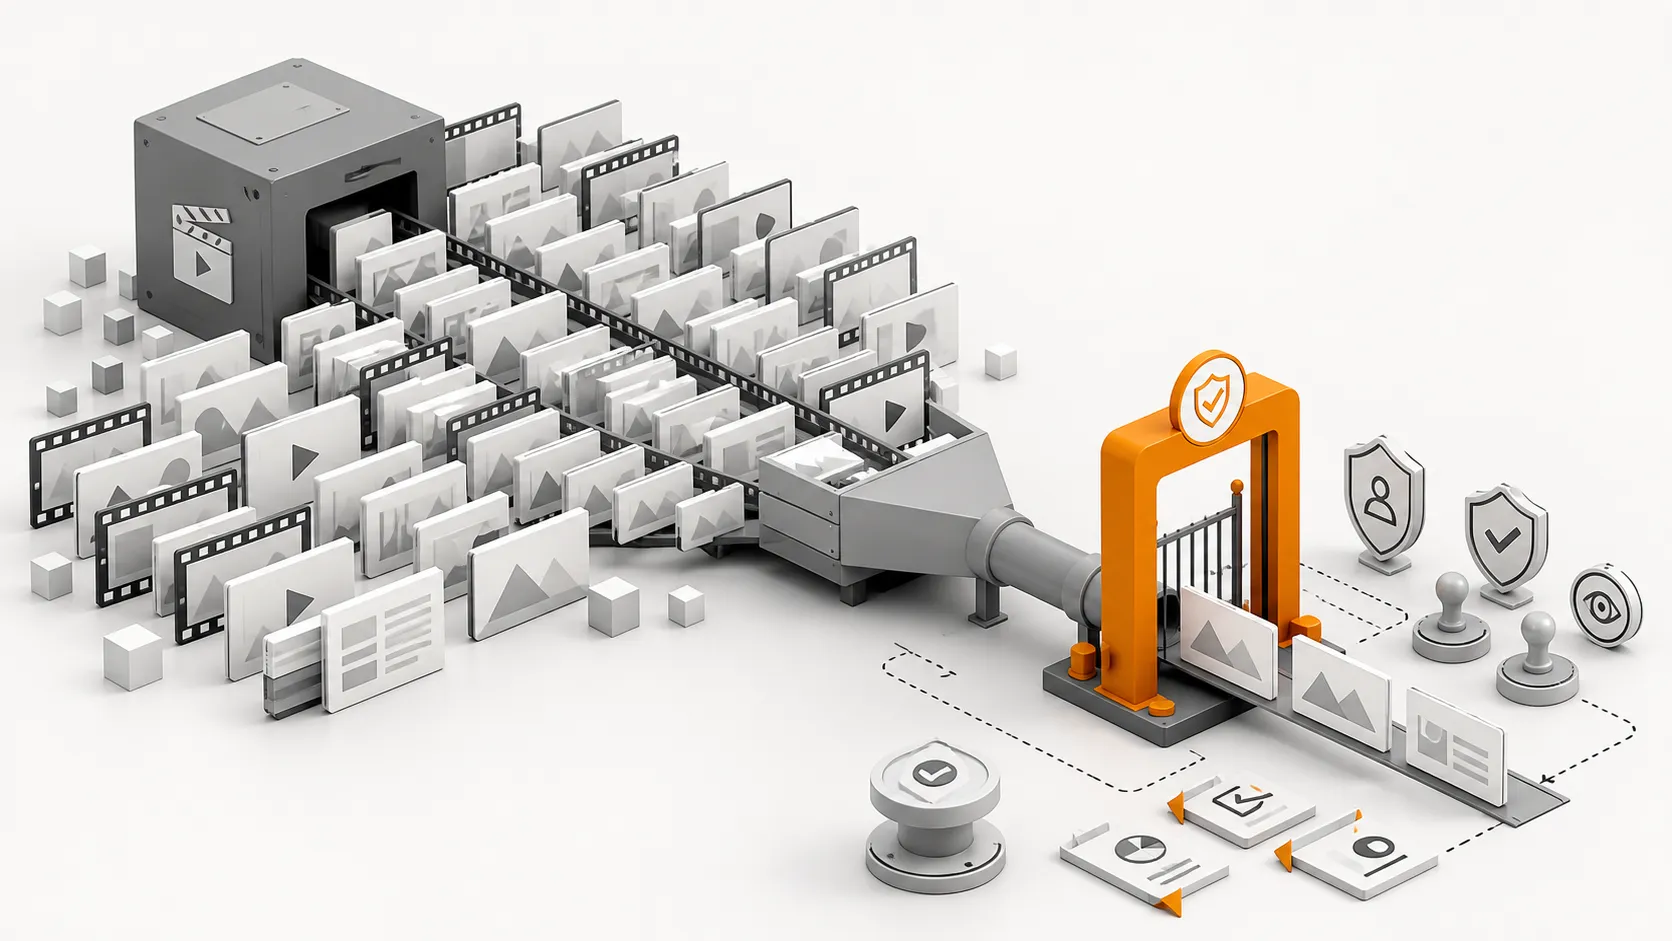
企业治理影子 AI 时,直接封禁外部网页可能把办公需求挤到更难监管的个人设备上。安全团队与法务合规可结合网络流量识别与员工主动申报摸清在用工具,按数据敏感程度划定红线并配齐合规替代渠道,落成清晰的日常使用规则。
明理笔记 / 安全可信
专题
权限、审计与可解释——让 AI 的产出敢被采信,出了问题也查得清。
33
篇笔记
本专题
企业治理影子 AI 时,直接封禁外部网页可能把办公需求挤到更难监管的个人设备上。安全团队与法务合规可结合网络流量识别与员工主动申报摸清在用工具,按数据敏感程度划定红线并配齐合规替代渠道,落成清晰的日常使用规则。
企业在进行 Agent 模型升级或排查线上流程行为变化时,先核对运行日志中锁定的模型、提示词与工具定义版本,再用锁定用例集跑回归测试比对工具调用结构,由业务流程负责人与质量风控团队共同签批分批上线。
企业实施 Agent 出网管控时,沙箱默认拒绝所有出网流量,再按具体任务配置域名白名单与允许的请求方法。通过拆分依赖安装与任务执行阶段、限制宽域名写入方法并单独拦截私网网段,兼顾运行与防泄漏。
企业用入职开通 Agent 自动为新员工创建邮箱、办公软件与业务系统账号时,要靠各部门与 IT、安全共同审定的岗位模板控制范围。信息核对不上立刻暂停,超出模板与涉及资金、数据的敏感项交由人工审批。
律师与企业法务使用法律检索 AI 查找类案与判例时,不能直接把模型生成的摘要或案号写进起诉状、答辩状与法律意见书。每一条拟引用判例都需回到官方公开平台或采购数据库核对原文与后续审级。
Agent 控制台是编码 Agent 上面的调度与观察层,自身不带模型。企业接入前查四件事:支持哪些 Agent、会话与审计留痕在哪、server 怎么部署和开哪些远程通道、用 stable 还是 nightly 版本。以 T3 Code 为例逐项说明怎么查。
Mac 跑安卓 App 可用 Mac.apk,需 macOS 26.4 及以上和 Apple Silicon,但它没有沙箱。企业做软件准入前先查 6 项:签名公证、权限声明、共享文件夹、源码复现、出网上报、卸载回滚,附不装的理由和试用条件。
Agent 沙箱选型先看隔离什么:在本机限制编码 Agent 读写和联网,用 sandbox-runtime 这类进程级方案;跑不可信代码、批量评测或服务多个用户,用 OpenSandbox 这类带独立容器或虚拟机的完整运行环境。
研发人员在本地运行编码助手,需要依靠 Agent 本地沙箱限制文件系统访问。沙箱写权限默认限定在项目目录与临时路径,读权限相对宽泛且需要单独拦截凭据文件,外网请求通过域名白名单放行。上线前需通过阻断命令验证隔离效果。
Agent 已经执行出错了,先止损再按动作类型撤回,最后按事前约定的角色复盘。推进 Agent 回滚,要在第一个小时内停用触发并收回高权限凭证;对软删除、备份与不可逆外部动作分类处理,并依靠动作日志复原现场,厘清责任归属。
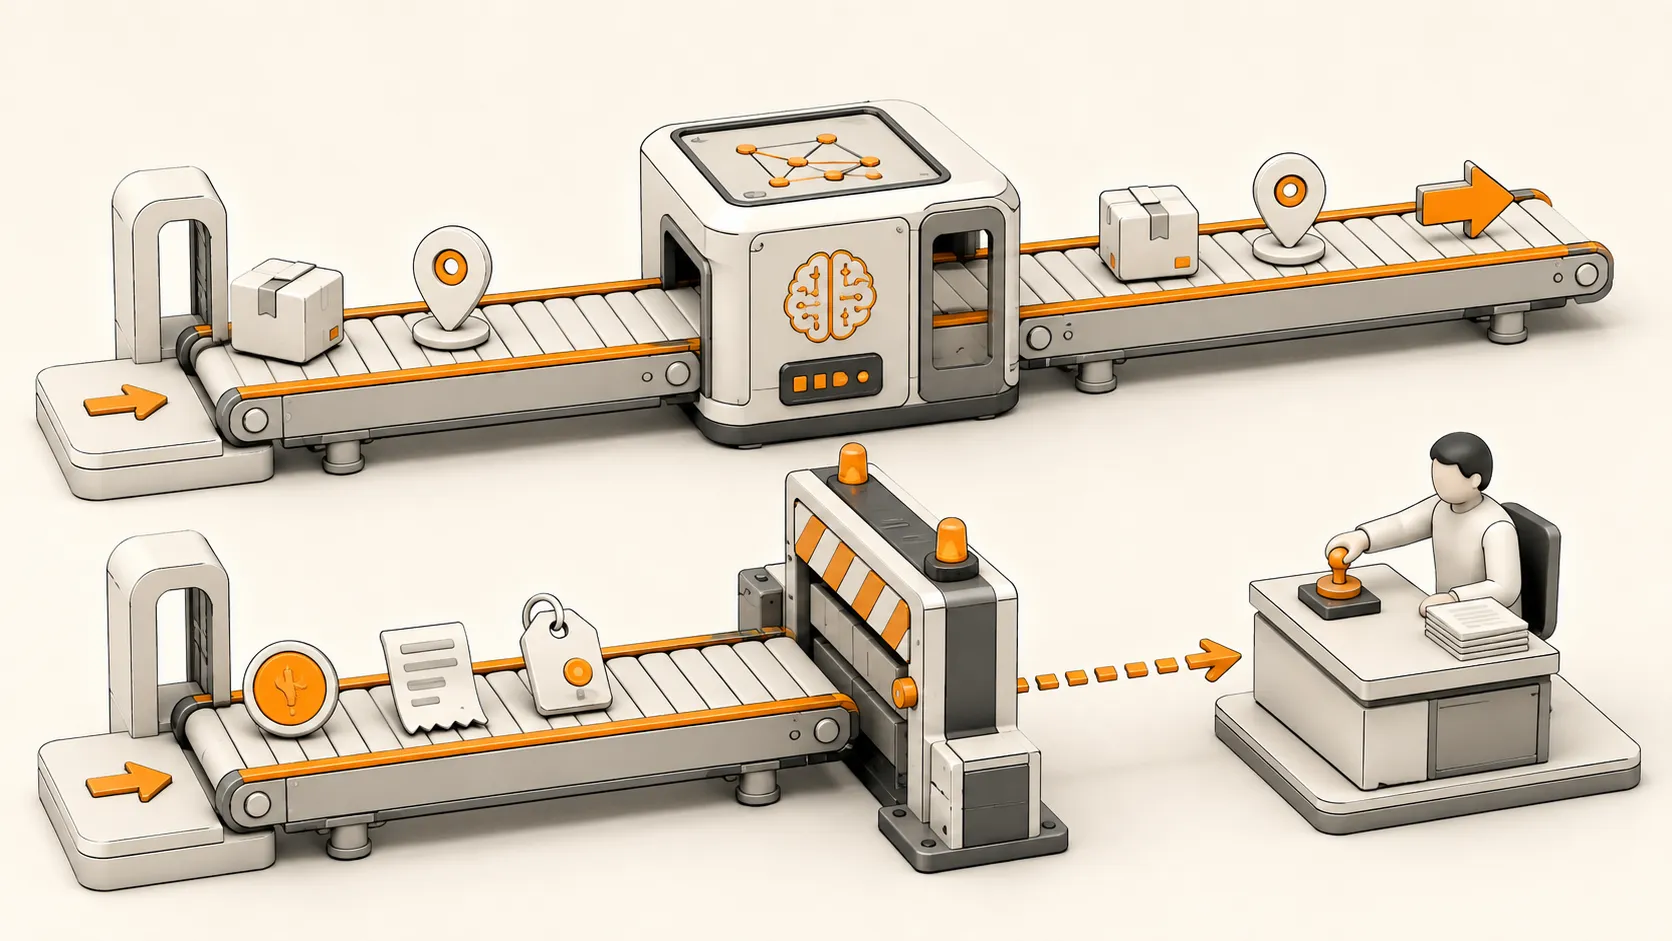
Agent 权限管理按动作后果分级:先只读查询,再内部草稿和有限写入,对外动作由人批,资金和不可逆操作留人审,每层写清升级和收回条件。
CRM 外联 Agent 的首封触达、报价承诺、重点客户和不确定上下文要先交人看。审批页面放齐草稿、客户、拦截原因和资料来源,例行跟进按规则自动发送,同时检查频次、退订和批准记录。
Agent 身份认证要让每次请求同时带员工和 Agent 两个身份,权限取网关范围与员工权限的交集,防止借共享账号越权取数、绕过审计。
员工搭建且承载共享业务流程的自动化任务,其 Agent 归属要落在业务流程负责人身上;人员离职或转岗时逐项更换调用凭证、检查定时触发与在途任务、清理私有记忆,无人接手则先行冻结触发。
试点环境依赖干净数据与人工盯盘,生产环境则面临脏数据、跨系统写操作与真实业务后果。完成 Agent 试点扩生产,需要补齐运行时护栏、命名负责人、升级与回滚路径、流程重塑等落地条件。
Agent 管理先做台账:记清用途、搭建人、负责人、连接系统、凭证、触发方式和最近运行;按数据敏感度和操作后果分级,无人负责的限期停用。
多 Agent 协作时,上游转来的指令可能夹带外部恶意内容。下游要核验原始发起人、限定动作范围、过滤内网地址,高风险写操作回到人工确认。
第三方 MCP 服务器等于装进内网、能被 Agent 调用的外部程序。MCP 安全风险先查运行账号、输入路径、身份认证、版本维护和凭证轮换。
Agent 测试先在模拟企业环境里跑,再接真实 CRM。Era 这类工具能生成带仿真接口和 MCP 端点的虚拟公司,上线前仍要用真实数据在预发环境再验一次。
企业 AI 试点先从一个部门、一条可验收的工作流开跑,写好进退标准,再谈扩到别的组。全员先发 AI 账号只是入口;没有试点边界和用量审计,账号散落和个人 Shadow AI 会同时变大。先改一条真实路径,再决定发多少账号、发到哪些组。
同一 Cursor 账号下,多个 Bot 共用云电脑:机器上的文件是共用的,登录态也是。每只 Bot 有自己的桌面(屏幕),那是工作面,不是安全边界。想按岗位分工可以多开 Bot;想按权限隔离文件和凭据,不能指望多开 Bot。
企业开通 Grok Bot 前,先定谁能用、审批怎么锁、审计能看到什么。Teams 默认全员可用,没有组织级总开关;Enterprise 由管理员启用,可按组放行。Bot 以成员身份行动,没有独立身份。Audit Log 记控制面变更;Action Recording 记工具动作,默认关闭,不出现在 Audit Log 页。
《标识办法》自 2025-09-01 施行近一年。AIGC 投放素材可以一天出很多条,广告法务台账常缺三类字段:素材来源、生成过程、授权。缺字段时,平台抽检、监管问询和内部追责都对不上号。按「缺什么字段 / 谁记 / 投放前检查」写台账口径;不写品牌审闸门。
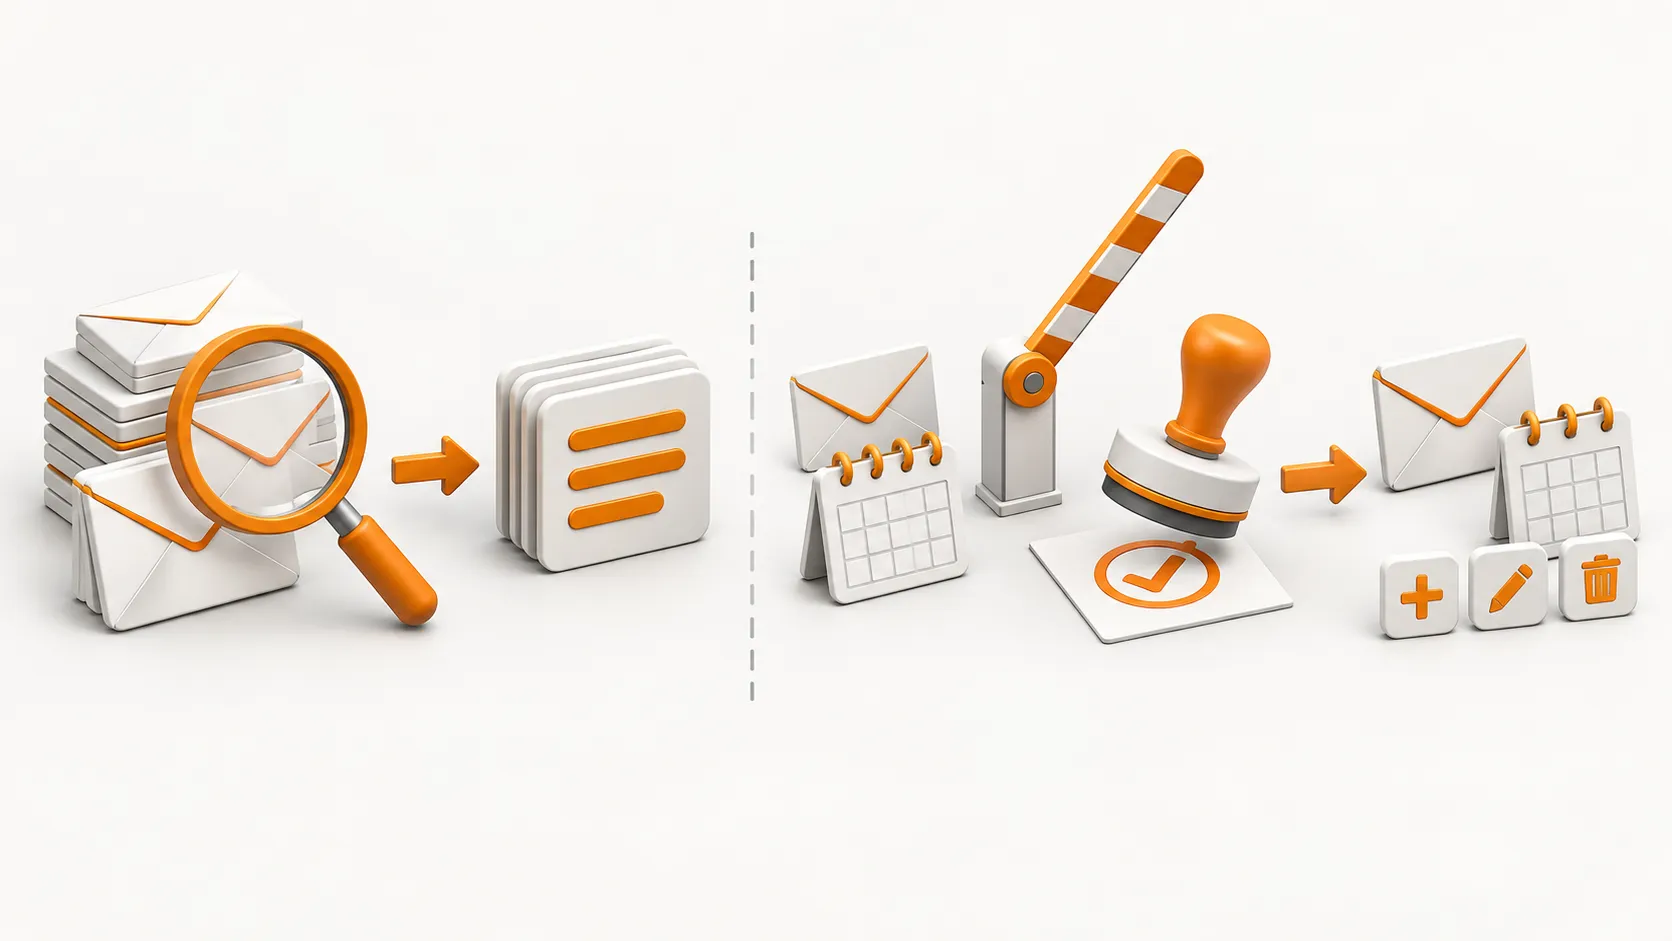
AI Agent 权限按读写分开:读邮件多是检索和摘要,可以放宽;发信、改日历是对外写动作,默认先批,写进权限表后再开 Always allow。
2026-09-01,《顾客联络服务 人工与智能客户服务协同要求》(GB/T 47746-2026)实施。AI 客服能回物流与订单,不等于能单独拍板退款与赔偿。央视新闻转述的要点是:企业不能以「算法生成」推掉智能客服承诺;价格、折扣、退款、赔偿、合同变更的最终确认走人工或规范化流程。AI 客服合规先写清承诺边界,再谈智能体责任谁背。
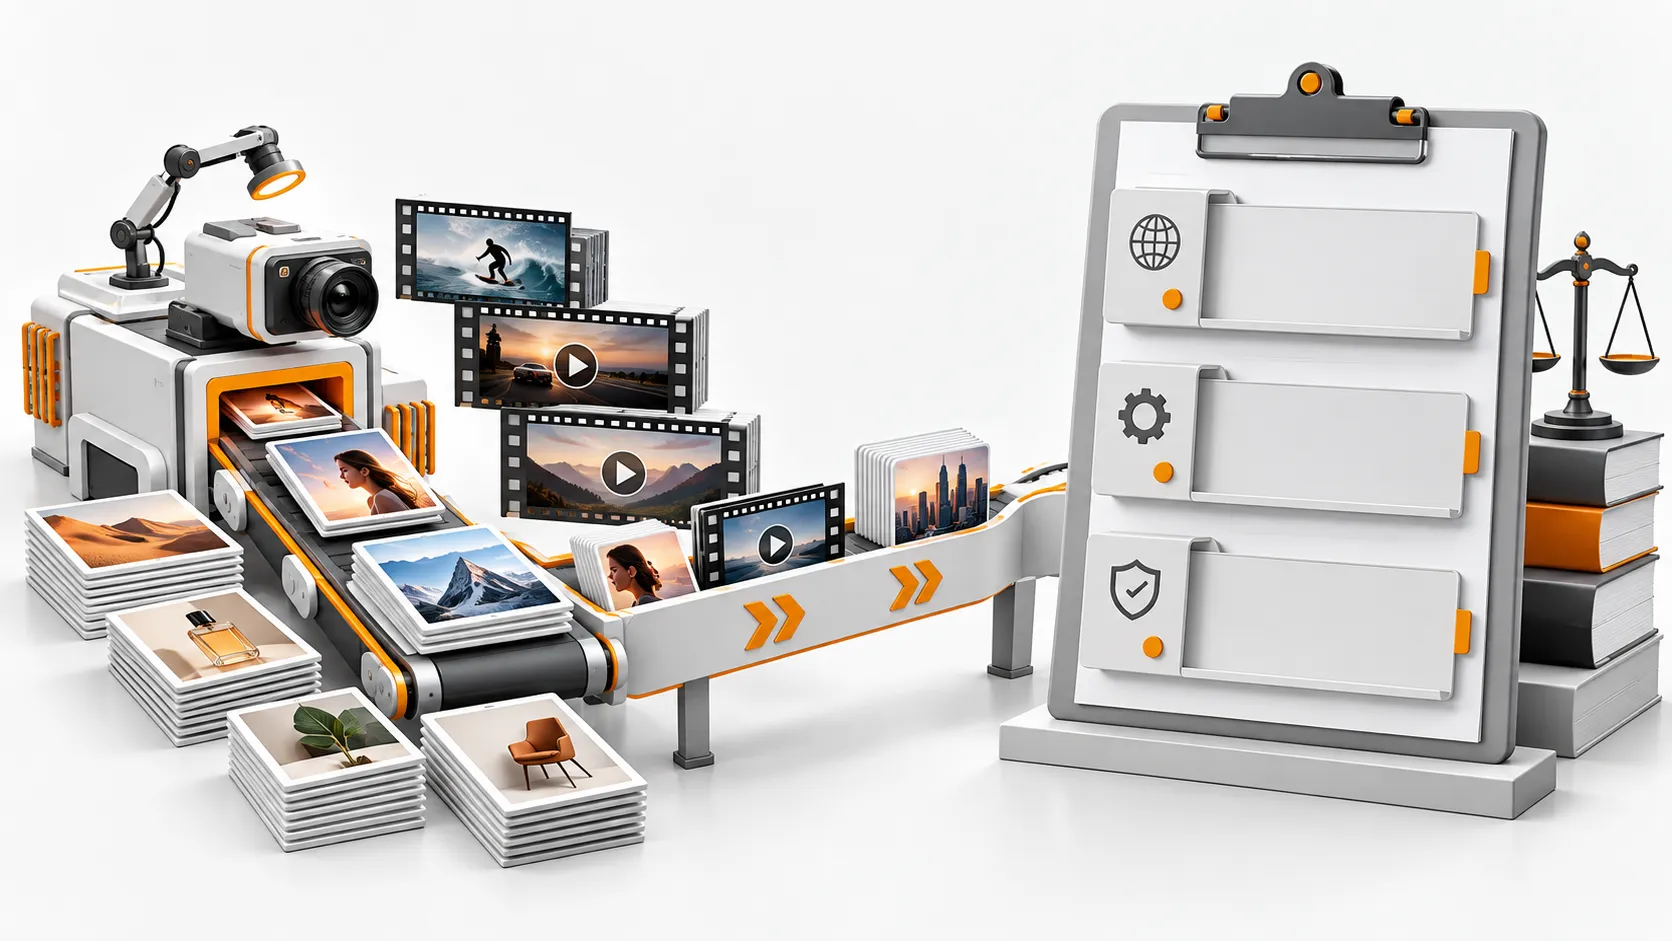
视频模型可一天出几十条 AI 视频广告;同批素材里过品牌审、平台审和标识的更少。国内《标识办法》自 2025-09-01 施行,显式角标与隐式元数据都要留;Google 2026-07 加了「How this ad was made」。批量前先写清 AI 生成 内容 审核口径。
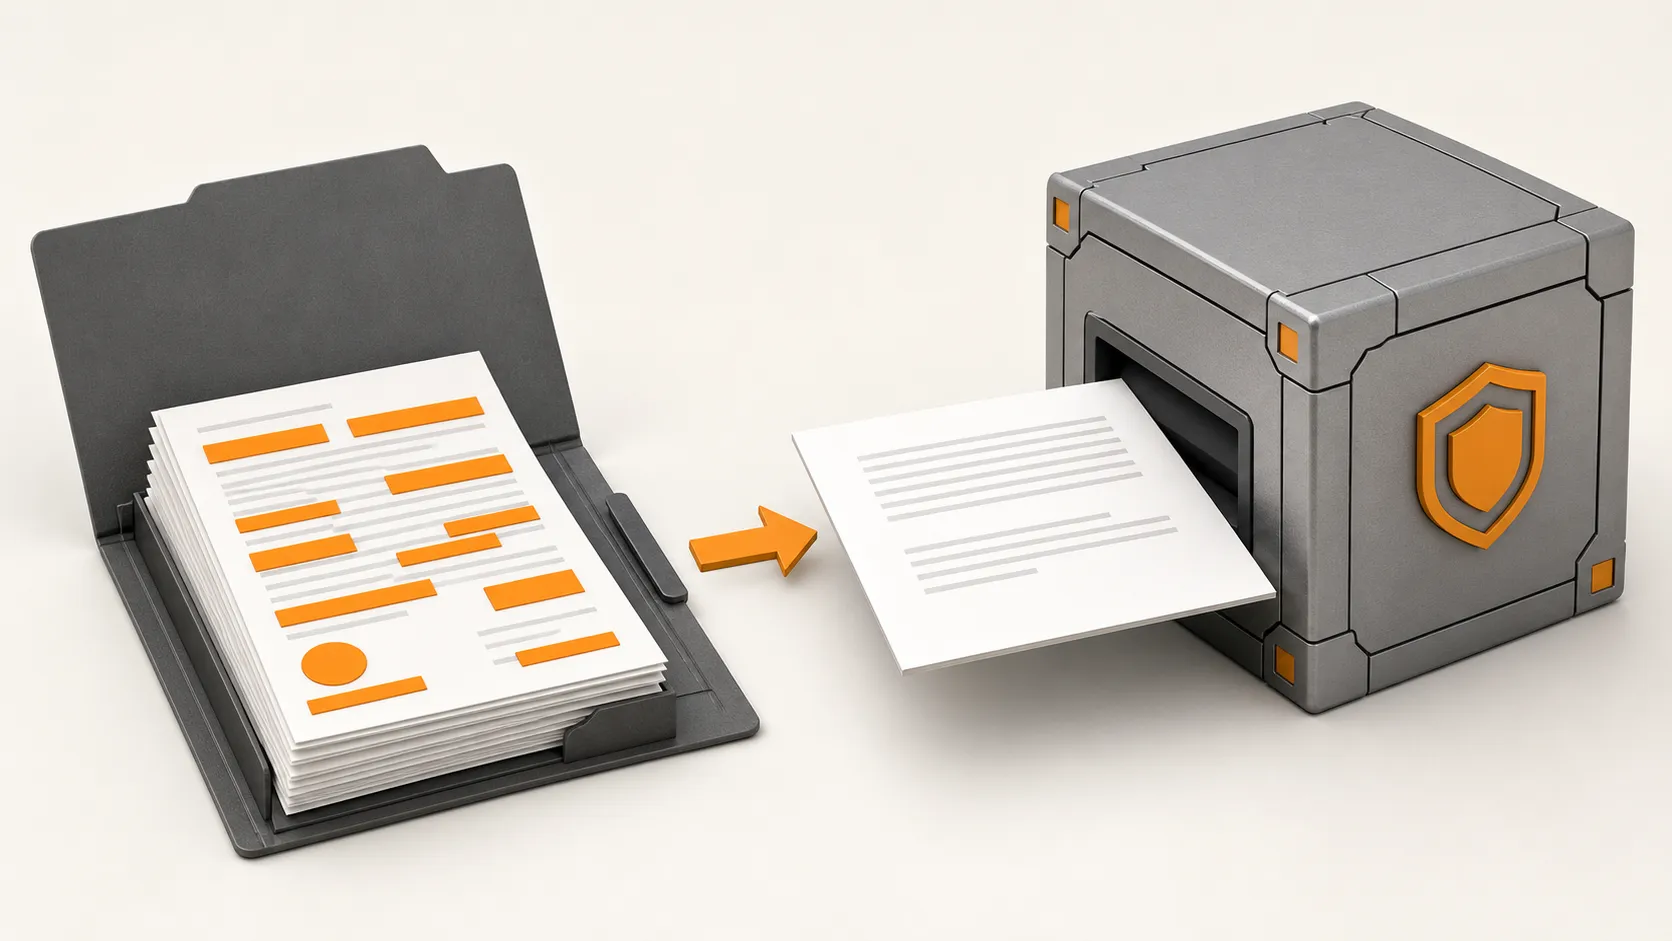
2026 年 1 月 Politico 报道,美国网安机构代理局长把标了「仅供官方使用」的采购合同丢进公开版 ChatGPT。合同原件进个人聊天框,不等于模型会替你看条款。公开版默认可能用于训练,付 Plus 仍是消费级;企业通道默认不训练。先拿掉专有名、金额、印章和账户,再让模型出疑点清单。
团队用 Codex / Claude Code 时,个人 key 对不上财务账。讲清谁对账、日志留哪些字段、为什么对账只能发生在网关签发的凭证上。
从 V2EX 的 Codex 中转站脚本注入事件,拆解不明 LLM 中转站、Agent Full Access、凭据窃取与安全 LLM 网关的防御闭环。
Deloitte 调查:23% 企业已至少中度使用 AI Agent,两年内预计到 74%,只有 21% 自评治理成熟。AI Agent 安全治理先查四件事,不靠加长审批链。
Sub2API 企业私有 Codex 中转站搭建指南:用美国 VPS 和 Docker Compose 部署 Sub2API,给每位员工发独立 Key 并设额度,把账号调度和审计留在企业内部。请求仍会发给 OpenAI,上线前要做合规审查。
分散买账号带来不可控风险,组织需要的是可信中转站与统一网关。
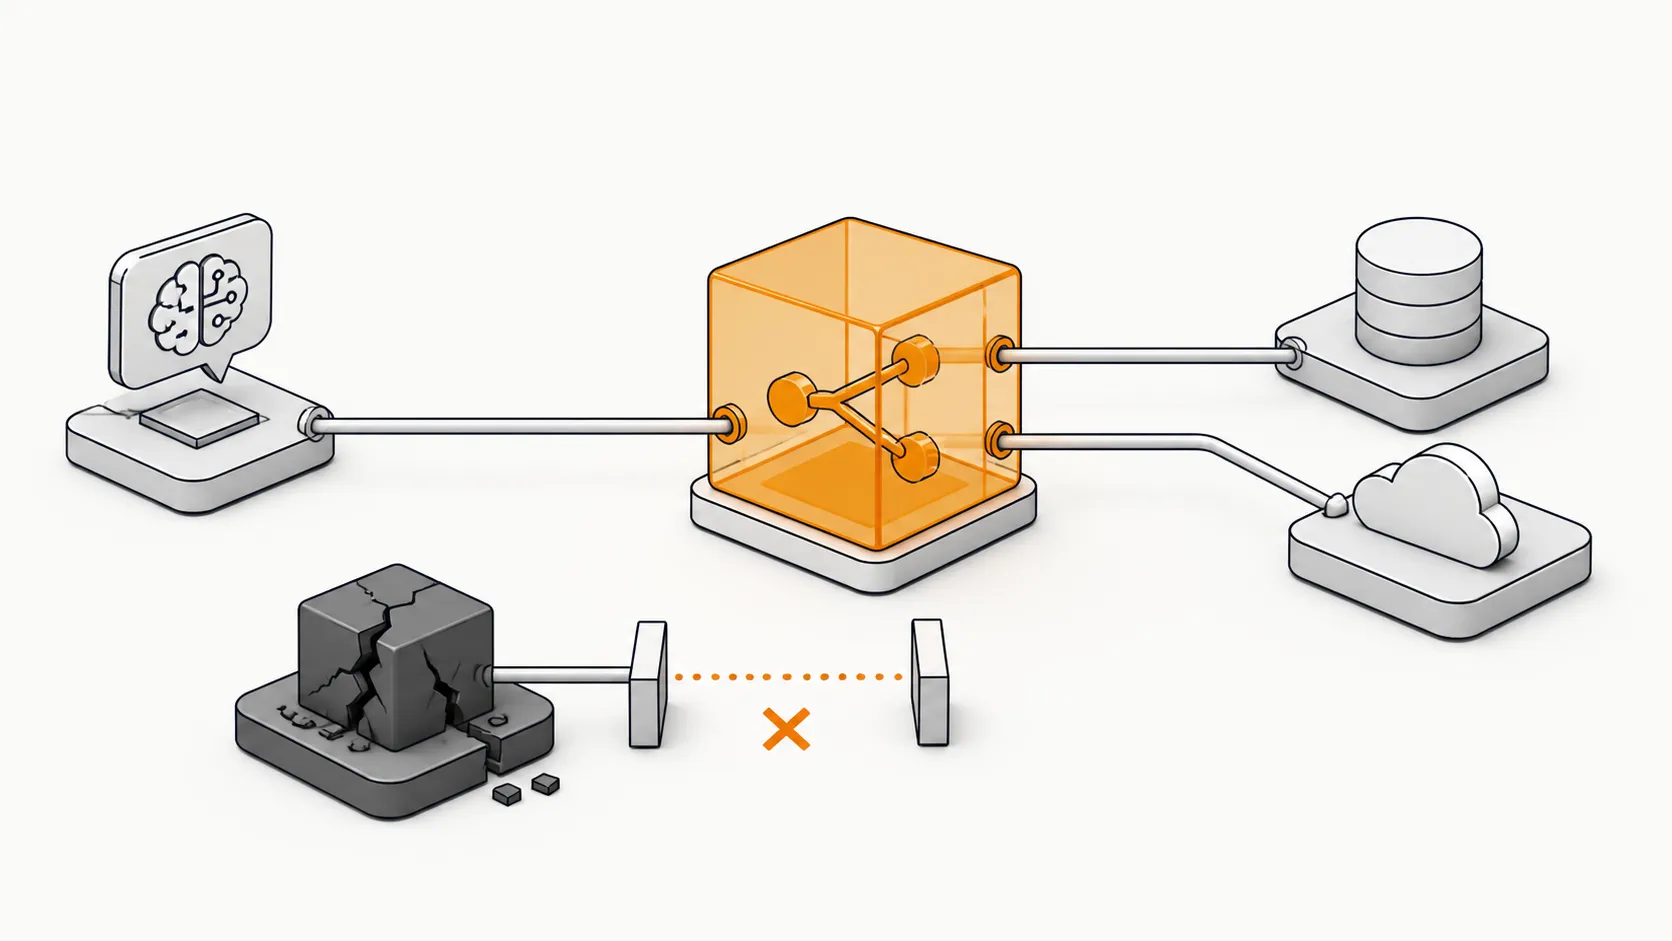
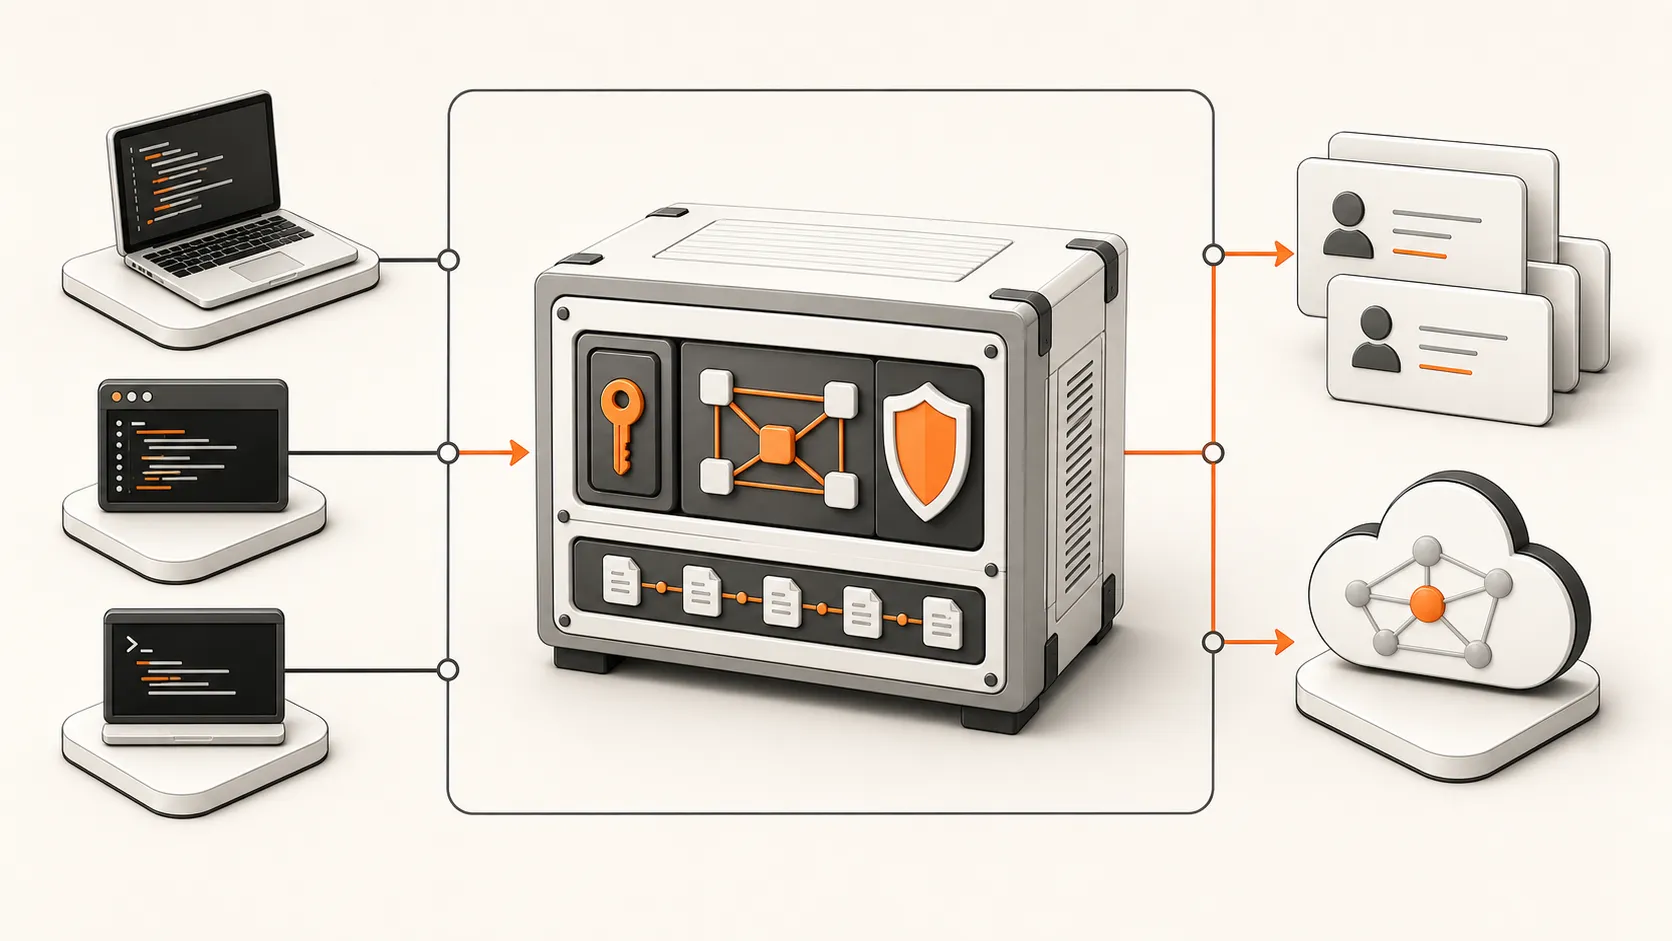
LLM API 网关是团队所有 AI 调用的统一入口,把鉴权、路由、限流和审计收到一处。密钥由网关统一签发和吊销,模型出故障时自动切到备用方案,每次调用花了多少钱、谁发起、传了什么都有日志和账单可查。
不收费。也可以微信扫页脚二维码直接聊。